Gửi email
 Liên hệ Zalo


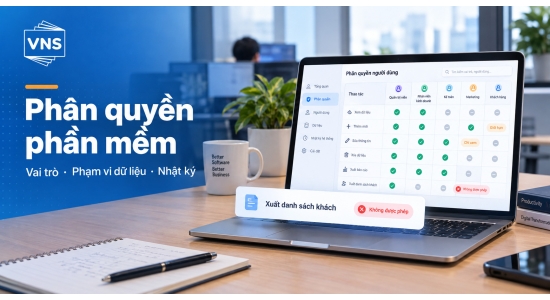
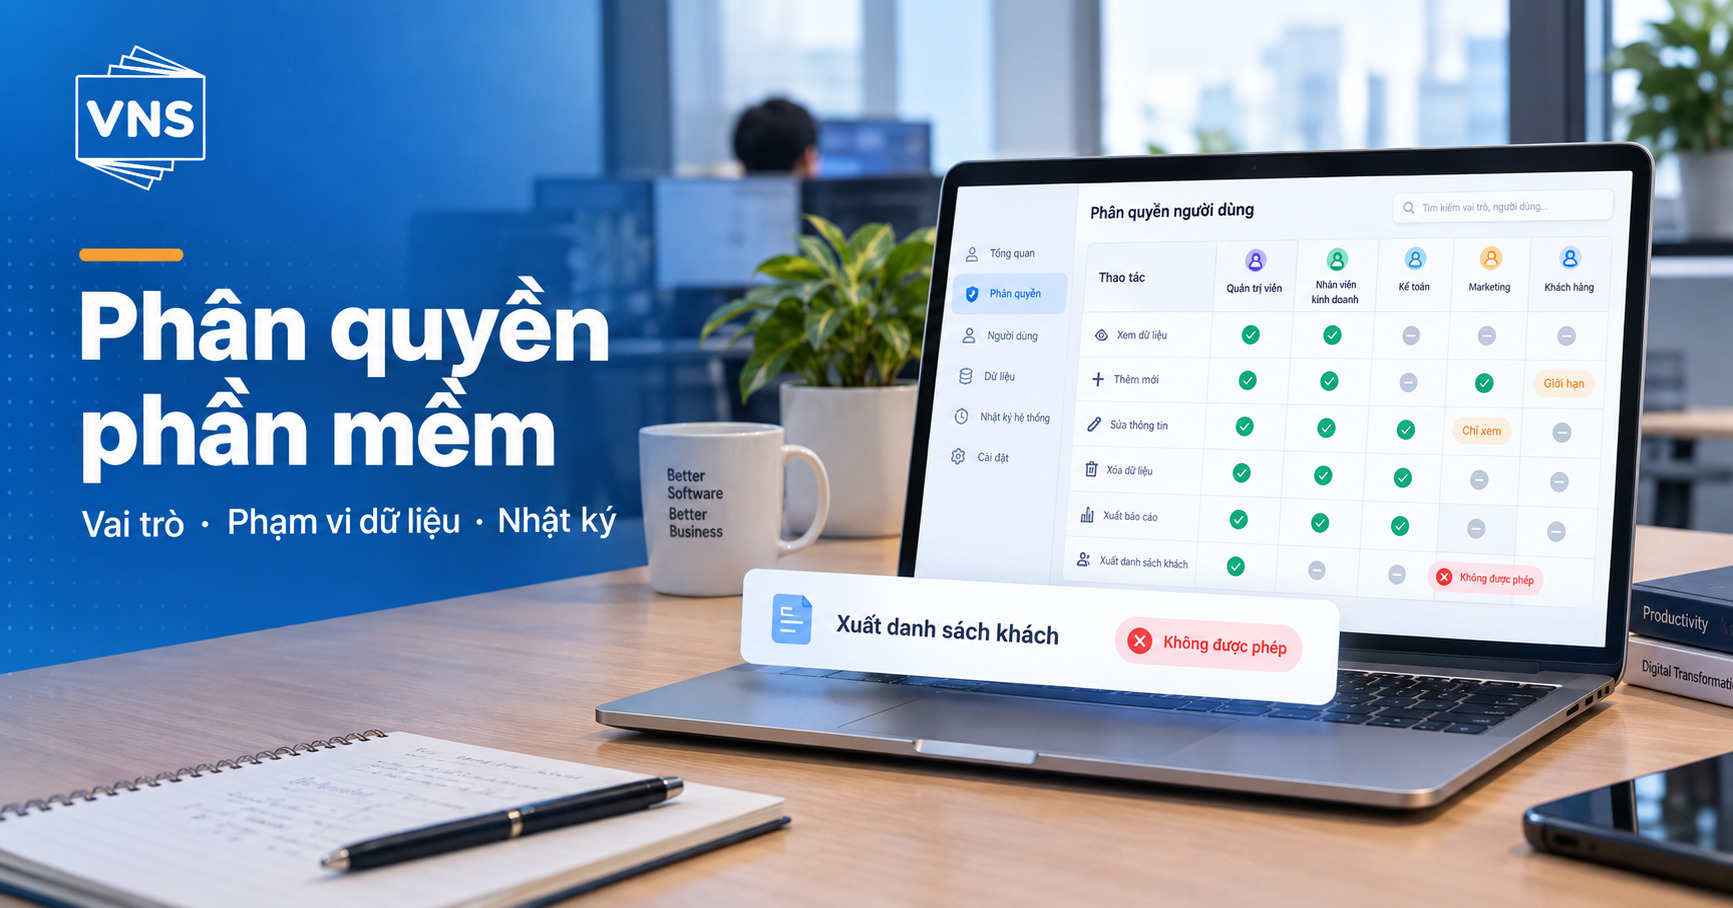
Phân quyền phần mềm doanh nghiệp gồm những lớp nào?
Nên tách làm ba lớp, vì mỗi lớp trả lời một câu hỏi khác nhau và được cấu hình theo cách khác nhau.
Ba lớp phân quyền và câu hỏi tương ứng
| Lớp | Trả lời câu hỏi | Ví dụ |
|---|---|---|
| Quyền chức năng | Người này được làm thao tác gì? | Xem đơn hàng, thêm đơn, sửa đơn, duyệt chiết khấu, xuất danh sách |
| Phạm vi dữ liệu | Thao tác đó áp dụng trên những bản ghi nào? | Chỉ đơn do mình tạo, đơn của đội, đơn của chi nhánh, hoặc toàn công ty |
| Điều kiện theo trạng thái | Thao tác còn được phép ở trạng thái nào? | Sửa được khi đơn ở trạng thái nháp, không sửa được sau khi đã duyệt |
Thiếu lớp thứ hai là lỗi hay gặp nhất. Hệ thống chỉ có quyền chức năng sẽ dẫn tới tình huống một nhân viên bán hàng ở chi nhánh A mở được danh sách khách của toàn công ty, vì quyền của họ ghi là "xem khách hàng" mà không kèm phạm vi.
Thiếu lớp thứ ba thì dữ liệu đã chốt vẫn sửa được. Một đơn đã duyệt mà nhân viên tạo đơn còn sửa được số tiền thì bước duyệt mất ý nghĩa, dù quyền duyệt đã được giao cho người khác.
Ma trận quyền được xây như thế nào?
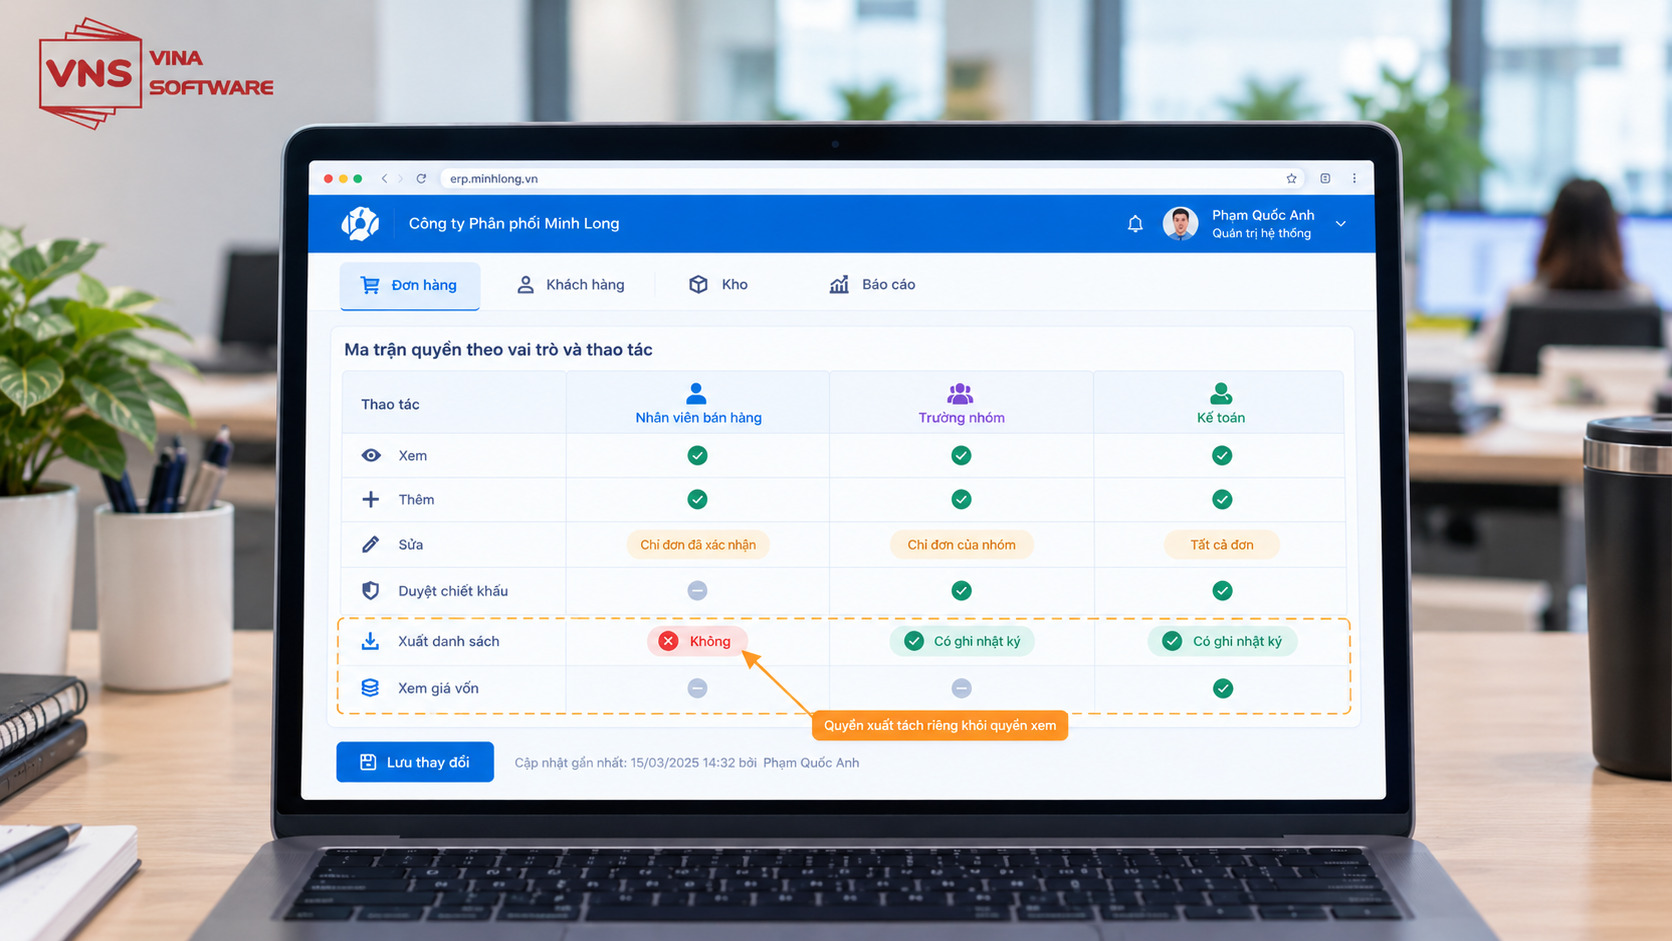
Ma trận quyền là bảng có các vai trò ở cột và các thao tác ở dòng, mỗi ô ghi rõ được phép hay không, kèm phạm vi áp dụng.
Bảy quyền dưới đây nên là các quyền độc lập, không gộp thành nhóm chung:
- Xem: mở danh sách và xem chi tiết một bản ghi.
- Thêm: tạo bản ghi mới.
- Sửa: thay đổi bản ghi đã có, kèm điều kiện trạng thái.
- Duyệt: xác nhận để bản ghi chuyển trạng thái, kèm ngưỡng giá trị.
- Xuất file: tải danh sách ra Excel hoặc CSV.
- In: in danh sách hoặc chứng từ.
- Tải tệp đính kèm: lấy các file gắn vào bản ghi.
Ba quyền cuối cần tách khỏi quyền xem và tách khỏi nhau. Xem một đơn hàng trên màn hình khác hẳn việc tải toàn bộ danh sách khách hàng kèm số điện thoại ra một file mang đi được. Nhiều hệ thống gộp các quyền này, và đó là nơi dữ liệu rời khỏi doanh nghiệp dễ nhất.
Cần nói rõ giới hạn của biện pháp này: tách quyền xuất giúp hạn chế việc tải hàng loạt, nhưng người đã được xem dữ liệu vẫn có thể chép tay hoặc chụp màn hình. Vì vậy quyết định quan trọng hơn nằm ở việc ai được xem gì, chứ không chỉ ai được xuất.
Ví dụ một phần ma trận cho phân hệ đơn hàng
| Thao tác | Nhân viên bán hàng | Trưởng nhóm | Kế toán |
|---|---|---|---|
| Xem đơn hàng | Đơn do mình tạo | Đơn của nhóm | Toàn công ty |
| Thêm đơn | Có | Có | Không |
| Sửa đơn | Đơn do mình tạo, chỉ khi còn ở trạng thái nháp | Đơn của nhóm, chỉ khi chưa duyệt | Không |
| Duyệt chiết khấu | Không | Dưới ngưỡng được cấu hình | Không |
| Xuất file danh sách | Không | Phạm vi nhóm, có ghi nhật ký | Toàn công ty, có ghi nhật ký |
| Tải tệp đính kèm | Đơn do mình tạo | Đơn của nhóm | Toàn công ty, có ghi nhật ký |
| Xem giá vốn | Không | Không | Có |
Khi một người có nhiều vai trò
Nhân viên kiêm nhiệm là tình huống thường gặp: vừa là nhân viên bán hàng của một nhóm, vừa quản lý một chi nhánh. Bốn quy tắc dưới đây cần được chốt trong tài liệu yêu cầu, vì mỗi lựa chọn dẫn tới một cách lập trình khác nhau.
Quyền từ nhiều vai trò được cộng lại, nhưng phải cộng theo từng cặp thao tác và phạm vi. Đây là điểm dễ sai nhất. Nếu vai trò A cho quyền "sửa đơn do mình tạo" và vai trò B cho quyền "xem đơn toàn công ty", kết quả đúng là người đó sửa được đơn của mình và xem được đơn toàn công ty. Kết quả sai là hệ thống gộp thành "sửa đơn toàn công ty" do tách rời thao tác khỏi phạm vi khi hợp quyền.
Quy tắc từ chối thắng quy tắc cho phép. Khi một vai trò cho phép và một quy tắc khác từ chối cùng một thao tác trên cùng phạm vi, hệ thống áp dụng từ chối. Cách này dễ giải thích và an toàn hơn so với lấy quyền rộng nhất.
Quyền gán riêng cho cá nhân chỉ mở rộng trong giới hạn đã quy định. Nên chặn việc gán riêng vượt quá phạm vi của vai trò cao nhất mà người đó đang giữ, hoặc nếu cho phép thì phải qua một cấp duyệt khác và có thời hạn.
Người được ủy quyền không được ủy quyền tiếp cho người khác. Nếu doanh nghiệp cần chuỗi ủy quyền nhiều cấp, phải quy định rõ độ sâu tối đa và ai duyệt ở mỗi cấp, thay vì để mặc định.
Kiểm tra quyền ở đâu
Quyền phải được kiểm tra ở tầng máy chủ, trên từng yêu cầu, với nguyên tắc mặc định từ chối khi chưa được cấp quyền. Việc này áp dụng cho mọi đường vào dữ liệu: mở danh sách, xem chi tiết, tải tệp đính kèm, xuất Excel, in, và cả các lệnh gọi API nếu hệ thống có kết nối với phần mềm khác.
Ẩn nút trên giao diện chỉ làm gọn màn hình cho người dùng, không phải biện pháp bảo vệ. Một người biết đường dẫn vẫn có thể gọi thẳng tới dữ liệu nếu máy chủ không kiểm tra.
Khi một thao tác bị chặn, hệ thống nên báo rõ lý do ở mức người dùng hiểu được, ví dụ "Bạn chỉ được sửa đơn ở trạng thái nháp", thay vì chỉ hiện lỗi chung. Thông báo mơ hồ khiến nhân viên đi nhờ người khác thao tác hộ, và đó là cách phân quyền bị vô hiệu trong thực tế.
Phân quyền tới cấp trường dữ liệu
Một số trường cần giới hạn riêng ngay cả khi người dùng được xem bản ghi: giá vốn, lương, công nợ, thông tin cá nhân của khách hàng.
Trường không được phép xem phải bị loại khỏi dữ liệu máy chủ trả về, không chỉ ẩn trên màn hình. Quy tắc này áp dụng cho mọi đường ra của dữ liệu: màn hình, lệnh gọi API, báo cáo và file xuất. Nếu trường vẫn nằm trong dữ liệu trả về và chỉ bị ẩn ở giao diện, người có hiểu biết kỹ thuật vẫn đọc được.
Ngoài quyền xem, một số trường nhạy cảm nên có quyền sửa riêng, tách khỏi quyền sửa bản ghi: giá bán, chiết khấu, người phụ trách và chi nhánh. Một nhân viên có thể được sửa địa chỉ giao hàng của đơn nhưng không được đổi người phụ trách hay chi nhánh của đơn đó.
Nói cách khác, kiểm soát quyền cần bao quát ba mức: chức năng, bản ghi và trường dữ liệu. Cách tiếp cận này tương ứng với khuyến nghị về kiểm soát truy cập trong OWASP Developer Guide.
Giới hạn dữ liệu theo chi nhánh, đội hoặc khách hàng
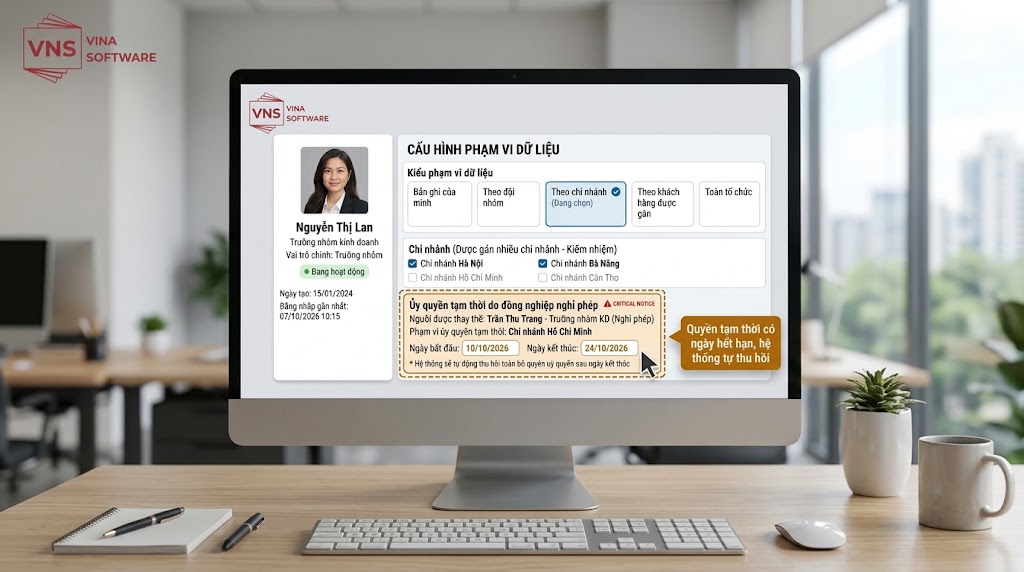
Phạm vi dữ liệu là điều kiện lọc gắn vào mọi truy vấn của người dùng đó, không phải một bộ lọc hiển thị trên màn hình mà họ có thể bỏ đi.
Các kiểu phạm vi thường dùng
| Kiểu phạm vi | Người dùng thấy gì | Phù hợp với |
|---|---|---|
| Bản ghi của mình | Chỉ bản ghi do chính họ tạo hoặc được giao phụ trách | Nhân viên bán hàng, nhân viên chăm sóc khách |
| Theo đội nhóm | Bản ghi của mọi thành viên trong nhóm | Trưởng nhóm kinh doanh |
| Theo chi nhánh | Bản ghi thuộc một hoặc nhiều chi nhánh được gán | Quản lý chi nhánh, thủ kho |
| Theo khách hàng được gán | Chỉ dữ liệu của những khách trong danh sách phụ trách | Nhân viên phụ trách khách lớn |
| Toàn tổ chức | Toàn bộ dữ liệu trong phạm vi pháp nhân | Ban giám đốc, kế toán trưởng |
Bốn tình huống cần quyết định trước khi lập trình, vì mỗi lựa chọn dẫn tới một cách thiết kế khác nhau:
- Một người thuộc nhiều đơn vị. Nhân viên kiêm nhiệm hai chi nhánh thì thấy gộp dữ liệu hai nơi, hay phải chuyển ngữ cảnh rồi mới thấy từng nơi.
- Kế thừa theo cây tổ chức. Quản lý cấp trên có tự động thấy dữ liệu của mọi cấp dưới hay không, và dừng ở cấp nào.
- Chuyển người phụ trách. Khi một khách hàng được chuyển sang nhân viên khác, người cũ còn xem được lịch sử đã làm hay mất quyền ngay.
- Ủy quyền tạm thời. Khi người phụ trách nghỉ phép, ai thay và quyền thay thế đó kết thúc khi nào.
Riêng ủy quyền tạm thời nên có ngày bắt đầu và ngày kết thúc, hệ thống tự thu hồi khi hết hạn. Quyền tạm cấp bằng tay rồi quên gỡ là nguồn tích tụ quyền phổ biến nhất trong các hệ thống đã chạy vài năm.
Doanh nghiệp đang dùng chung một tài khoản cho cả phòng, hoặc mỗi lần đổi vị trí nhân sự lại phải nhờ kỹ thuật sửa quyền? Hãy chuẩn bị sơ đồ tổ chức, danh sách vai trò và các dữ liệu nhạy cảm cần giới hạn để trao đổi với Vinasoftware về cách thiết kế phù hợp.
Cấp quyền, đổi vai trò và thu hồi đi qua quy trình nào?
Quyền nên được cấp qua một quy trình có người đề nghị và người duyệt, thay vì để quản trị viên tự quyết trong lúc xử lý nhanh.
Bốn tình huống và cách xử lý
| Tình huống | Việc cần làm | Điểm cần kiểm soát |
|---|---|---|
| Nhân sự mới | Gán vai trò theo vị trí, gán phạm vi dữ liệu, kích hoạt tài khoản | Có người đề nghị và người duyệt; không sao chép quyền của người cũ một cách máy móc |
| Đổi vị trí | Gỡ vai trò cũ trước, gán vai trò mới sau | Nếu chỉ thêm vai trò mới, người đó sẽ giữ cả quyền cũ lẫn quyền mới |
| Nghỉ phép dài, công tác | Ủy quyền tạm thời có ngày hết hạn | Hệ thống tự thu hồi khi tới hạn, không chờ thao tác tay |
| Nghỉ việc | Vô hiệu hóa tài khoản, chấm dứt phiên đang mở, bàn giao bản ghi và công việc đang phụ trách | Không xóa tài khoản theo cách làm mất liên kết với lịch sử thao tác |
Điểm hay bị bỏ sót nhất là trường hợp đổi vị trí. Một người đi qua ba vị trí trong hai năm có thể tích tụ quyền của cả ba nếu mỗi lần chỉ thêm mà không gỡ. Cách phòng là quy định rõ việc gỡ vai trò cũ nằm trong cùng một thao tác với việc gán vai trò mới.
Thu hồi phiên đăng nhập khi quyền thay đổi
Vô hiệu hóa tài khoản trong danh sách người dùng chưa chắc đã chặn được người đang đăng nhập dở. Nhiều hệ thống giữ thông tin quyền trong phiên hoặc trong token sau khi đăng nhập, nên người dùng vẫn thao tác tiếp cho tới khi phiên hết hạn.
Vì vậy, khi một tài khoản bị vô hiệu hóa hoặc quyền bị thay đổi, hệ thống cần chặn các yêu cầu tiếp theo của tài khoản đó và xử lý phiên cùng token đang hoạt động theo cơ chế đã thiết kế. Cách xử lý cụ thể phụ thuộc kiến trúc, nhưng yêu cầu này phải nằm trong tài liệu ngay từ đầu, không để tới lúc nghiệm thu mới phát hiện.
Về dữ liệu quyền được lưu tạm để chạy nhanh, cần quy định thời gian làm mới và cách buộc tải lại ngay khi có thay đổi quyền, tránh tình trạng quyền mới đã gán nhưng hệ thống còn dùng bản cũ.
Câu "không xóa tài khoản" cũng nên hiểu đúng: vấn đề không phải giữ tài khoản bằng mọi giá, mà là không xóa theo cách làm mất liên kết giữa nhật ký với người thực hiện. Việc bảo toàn dấu vết phụ thuộc cách thiết kế lưu trữ nhật ký, không chỉ việc giữ lại bản ghi tài khoản.
Doanh nghiệp cũng nên rà soát quyền theo chu kỳ tự đặt. Báo cáo rà soát nên liệt kê ba nhóm: tài khoản có quyền gán riêng ngoài vai trò, tài khoản lâu không đăng nhập, và tài khoản có quyền quản trị. Ba nhóm này gom lại thường đủ để phát hiện phần lớn trường hợp quyền thừa.
Tách người tạo và người duyệt
Với các nghiệp vụ cần kiểm soát, nên hạn chế việc một người vừa tạo vừa duyệt hồ sơ của chính mình. Bốn điểm cần quy định:
- Thao tác nào không cho phép tự duyệt, và trường hợp nào được chấp nhận ngoại lệ.
- Ai thay khi người duyệt vắng mặt, và quyền thay thế đó kết thúc khi nào.
- Không ai được tự nâng quyền của mình, cũng không được duyệt yêu cầu cấp quyền do chính mình tạo.
- Tài khoản có quyền quản trị và các quyền cấp trong tình huống khẩn cấp được theo dõi thành một nhóm riêng.
Mức độ áp dụng nên điều chỉnh theo quy mô. Một doanh nghiệp vài người không thể bắt mọi thao tác đi qua hai người, nên cách làm thường thấy là chỉ đặt ràng buộc ở nhóm nghiệp vụ rủi ro nhất như duyệt chiết khấu, điều chỉnh công nợ và thay đổi phân quyền.
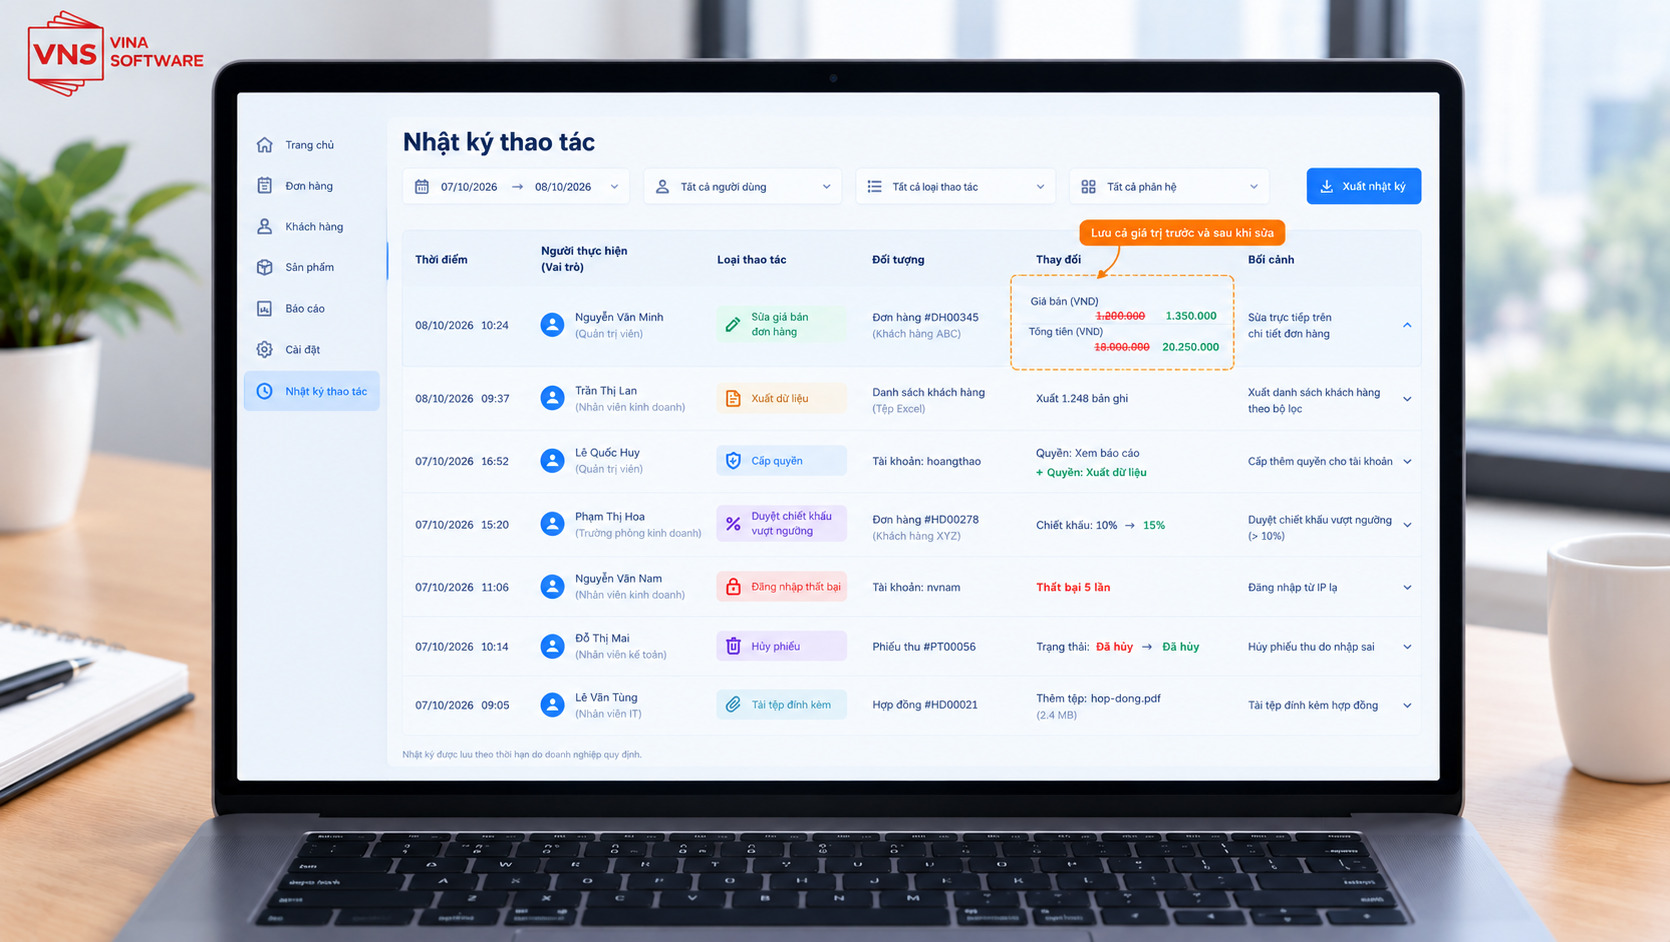
Ghi nhật ký thao tác nhạy cảm gồm những gì?
Không nên ghi nhật ký mọi thao tác, vì dữ liệu sẽ phình nhanh và khi cần tra thì không tìm ra. Nên chọn trước danh sách thao tác được coi là nhạy cảm.
Nhóm thao tác thường được ghi nhật ký:
- Đăng nhập, đăng nhập thất bại nhiều lần, đăng nhập từ thiết bị lạ.
- Thay đổi quyền: cấp, gỡ, đổi vai trò, đổi phạm vi dữ liệu.
- Sửa dữ liệu đã chốt: đơn đã duyệt, phiếu đã khóa sổ, giá bán, công nợ.
- Xóa bản ghi, hoặc chuyển bản ghi sang trạng thái hủy.
- Xuất dữ liệu ra file, tải tệp đính kèm, in danh sách.
- Thao tác vượt ngưỡng cần duyệt và kết quả duyệt.
- Các lần truy cập bị từ chối vì ngoài phạm vi quyền, kể cả khi thao tác không thành công.
Ghi lại cả những lần truy cập trái quyền là điểm hay bị bỏ sót. Một tài khoản liên tục cố mở dữ liệu ngoài phạm vi là tín hiệu cần kiểm tra, nhưng nếu hệ thống chỉ chặn mà không ghi lại thì không ai biết. Các khuyến nghị về ghi nhật ký của OWASP cũng xếp lỗi xác thực và lỗi kiểm soát truy cập vào nhóm sự kiện quan trọng cần lưu.
Dữ liệu tối thiểu của một dòng nhật ký
| Trường | Nội dung |
|---|---|
| Người thực hiện | Tài khoản, vai trò tại thời điểm thao tác |
| Thời điểm | Theo giờ hệ thống, có múi giờ |
| Thao tác | Loại thao tác và phân hệ liên quan |
| Đối tượng | Mã bản ghi bị tác động |
| Kết quả | Thành công, thất bại hoặc bị từ chối vì ngoài phạm vi quyền |
| Tổ chức tại thời điểm thao tác | Pháp nhân, chi nhánh hoặc đội mà người dùng đang làm việc dưới ngữ cảnh đó |
| Giá trị trước và sau | Với thao tác sửa, lưu cả hai giá trị của trường bị thay đổi |
| Bối cảnh | Địa chỉ IP hoặc thiết bị, nếu doanh nghiệp có nhu cầu truy vết |
| Lý do | Với thao tác cần giải trình, lấy từ danh mục lý do |
Bản thân nhật ký cũng cần được bảo vệ, và nên phân biệt hai việc. Thứ nhất, tài khoản quản trị nghiệp vụ không được sửa hay xóa dấu vết thao tác theo ý mình. Thứ hai, việc lưu trữ, hết hạn và xóa nhật ký vẫn phải diễn ra, nhưng theo một chính sách được phê duyệt và có kiểm soát, chứ không phải bằng thao tác tùy ý trên giao diện.
Nếu một người vừa có quyền thao tác vừa có quyền xóa dấu vết thao tác đó, nhật ký không còn giá trị đối chiếu.
Ví dụ: sales, quản lý và kế toán có quyền khác nhau thế nào?
Ví dụ dưới đây dùng một doanh nghiệp phân phối giả định có hai chi nhánh, để minh họa cách ba lớp quyền kết hợp với nhau. Đây là cùng một cấu hình với bảng ma trận ở mục trên, chỉ trình bày theo vai trò thay vì theo thao tác. Đây không phải cấu hình chuẩn cho mọi doanh nghiệp.
Ba vai trò trên cùng một tập dữ liệu
| Nội dung | Nhân viên sales | Quản lý chi nhánh | Kế toán |
|---|---|---|---|
| Phạm vi dữ liệu | Khách và đơn do mình phụ trách | Toàn bộ chi nhánh được gán | Toàn công ty |
| Thông tin khách hàng | Xem và sửa khách của mình | Xem toàn chi nhánh, sửa khi cần | Xem, không sửa |
| Giá bán và chiết khấu | Áp giá theo bảng giá đã duyệt | Duyệt chiết khấu dưới ngưỡng cấu hình | Xem, không duyệt |
| Giá vốn | Không xem | Không xem | Xem |
| Công nợ khách | Xem công nợ khách của mình | Xem toàn chi nhánh | Xem và đối chiếu toàn công ty |
| Sửa đơn | Đơn do mình tạo, chỉ khi còn nháp | Đơn của nhóm, chỉ khi chưa duyệt | Không |
| Sửa đơn đã duyệt | Không | Không, phải tạo yêu cầu điều chỉnh | Không, xử lý qua bút toán điều chỉnh |
| Xuất file danh sách khách | Không | Phạm vi chi nhánh, có ghi nhật ký | Toàn công ty, có ghi nhật ký |
Ba điểm đáng chú ý trong ví dụ này.
Giá vốn tách khỏi giá bán. Sales cần biết giá bán để chào khách nhưng không cần biết giá vốn. Đây là trường hợp điển hình cho thấy phân quyền phải xuống tới cấp trường dữ liệu, không chỉ cấp màn hình.
Không ai được sửa đơn đã duyệt. Kể cả kế toán. Thay đổi đi qua một yêu cầu điều chỉnh có người duyệt và lưu nhật ký, để số liệu cũ vẫn tra lại được.
Quyền xuất hẹp hơn quyền xem. Sales xem được khách của mình nhưng không xuất được danh sách, vì mục tiêu là hạn chế việc mang dữ liệu khách ra ngoài hệ thống theo lô lớn. Biện pháp này không ngăn được việc chép tay hay chụp màn hình, nên phạm vi dữ liệu được xem vẫn là quyết định quan trọng hơn.
Tiêu chí nghiệm thu phân quyền
Nên nghiệm thu bằng các tình huống kiểm thử có kết quả mong đợi rõ ràng, chạy ở mức máy chủ chứ không chỉ kiểm tra giao diện. Đây cũng là hướng khuyến nghị của OWASP: kiểm thử việc thực thi ma trận quyền thay vì kiểm tra nút bấm.
| Tình huống kiểm thử | Kết quả cần đạt |
|---|---|
| Nhân viên A đổi mã đơn trong URL sang đơn của nhân viên B | Không truy cập được nếu đơn đó ngoài phạm vi dữ liệu của A |
| Gọi API sửa một đơn đã duyệt | Bị chặn ở máy chủ, dù giao diện không hiển thị nút sửa |
| Tài khoản không có quyền xem giá vốn mở báo cáo và xuất file | Dữ liệu trả về từ API, báo cáo và file xuất đều không chứa trường giá vốn |
| Ủy quyền tạm thời hết hạn | Quyền tạm thời bị thu hồi tự động, không cần thao tác tay |
| Nhân viên nghỉ việc nhưng còn phiên đang mở | Các yêu cầu tiếp theo bị chặn, không tiếp tục truy cập được |
| Người dùng được gán hai vai trò khác phạm vi | Không phát sinh quyền ngoài chính sách đã thống nhất, đặc biệt không tạo ra quyền sửa trên phạm vi rộng hơn |
| Người tạo hồ sơ tự bấm duyệt hồ sơ của mình | Bị chặn ở các nghiệp vụ đã quy định không cho tự duyệt |
| Thao tác bị từ chối vì ngoài phạm vi | Có dòng nhật ký ghi lại lần truy cập bị từ chối |
Doanh nghiệp cần chuẩn bị gì trước khi triển khai?
Trước khi thiết kế phần mềm, doanh nghiệp nên chuẩn bị năm nhóm thông tin:
- Sơ đồ tổ chức: các chi nhánh, phòng ban, đội nhóm và quan hệ cấp trên cấp dưới.
- Danh sách vai trò: tên vai trò theo vị trí công việc, không phải theo tên người.
- Dữ liệu nhạy cảm: những trường nào cần giới hạn riêng như giá vốn, lương, công nợ, thông tin cá nhân khách hàng.
- Ngưỡng duyệt: thao tác nào cần duyệt, ai duyệt ở mức nào, ai thay khi người duyệt vắng.
- Yêu cầu nhật ký: thao tác nào bắt buộc ghi lại, ai được xem nhật ký, lưu trong bao lâu.
- Quy tắc hợp quyền: cách xử lý khi một người giữ nhiều vai trò, và nghiệp vụ nào không cho phép tự duyệt.
Việc tốn thời gian thường không phải lập trình mà là thống nhất ai được xem gì giữa các phòng ban. Đây là quyết định quản trị, nên cần người có thẩm quyền chốt trước khi đưa vào tài liệu yêu cầu.
Khi triển khai, nên bắt đầu từ bộ quyền hẹp rồi mở dần theo nhu cầu thực tế. Mở rộng một quyền dễ hơn nhiều so với thu hồi một quyền đã quen dùng.
Phân quyền là một lớp kiểm soát trong tổng thể nhiều biện pháp, không phải bảo đảm dữ liệu không bị rò rỉ. Kết quả còn phụ thuộc cách quản lý tài khoản và thiết bị, hạ tầng, quy định nội bộ và thói quen sử dụng của người dùng.
Câu hỏi thường gặp về phân quyền phần mềm doanh nghiệp
1. Nên gán quyền theo vai trò hay theo từng cá nhân?
Nên lấy vai trò làm nền và chỉ gán riêng cho cá nhân trong các trường hợp ngoại lệ. Vai trò giúp cấp quyền nhất quán và dễ rà soát. Quyền gán riêng nên có lý do, người duyệt và thời hạn, đồng thời được liệt kê thành một báo cáo để rà soát định kỳ.
2. Nhân viên nghỉ việc thì xử lý quyền thế nào?
Vô hiệu hóa tài khoản, đồng thời chặn các yêu cầu tiếp theo và xử lý phiên cùng token đang hoạt động theo cơ chế đã thiết kế, vì tài khoản bị khóa trong danh sách người dùng chưa chắc đã chấm dứt phiên đang mở. Sau đó chuyển các bản ghi và công việc đang phụ trách cho người khác. Không xóa tài khoản theo cách làm mất liên kết giữa nhật ký với người thực hiện.
3. Có theo dõi được ai đã chỉnh sửa dữ liệu không?
Có, nếu hệ thống ghi nhật ký cho các thao tác được xác định là nhạy cảm, lưu người thực hiện, thời điểm, bản ghi liên quan, giá trị trước và sau khi sửa. Phạm vi ghi nhật ký cần thống nhất từ đầu, vì ghi mọi thao tác sẽ làm dữ liệu phình nhanh và khó tra cứu.
4. Ẩn nút trên giao diện có đủ để bảo vệ dữ liệu không?
Không. Ẩn nút chỉ làm gọn giao diện. Quyền phải được kiểm tra ở tầng máy chủ trên từng yêu cầu, gồm cả xem chi tiết, tải file, xuất Excel, in và gọi API, với nguyên tắc mặc định từ chối khi chưa được cấp quyền. Tương tự, trường dữ liệu không được phép xem phải bị loại khỏi dữ liệu trả về chứ không chỉ ẩn trên màn hình.
5. Quyền xem có bao gồm quyền xuất dữ liệu không?
Không nên gộp. Xem một bản ghi trên màn hình khác với tải toàn bộ danh sách ra Excel. Nên tách quyền xuất, quyền in và quyền tải tệp đính kèm thành các quyền riêng, và cân nhắc ghi nhật ký cho các thao tác này.
6. Cấp trên có tự động xem được dữ liệu của cấp dưới không?
Chỉ khi doanh nghiệp quy định như vậy và hệ thống được thiết kế theo cây tổ chức. Cần xác định trước phạm vi kế thừa, cách xử lý khi một người phụ trách nhiều đội, và trường hợp quản lý tạm thời thay người khác trong thời gian nghỉ.
7. Có cần rà soát lại quyền định kỳ không?
Nên rà soát theo chu kỳ do doanh nghiệp đặt ra, vì quyền thường tích tụ dần khi nhân sự đổi vị trí mà quyền cũ không bị thu hồi. Báo cáo rà soát nên liệt kê quyền gán riêng, tài khoản lâu không đăng nhập và tài khoản có quyền quản trị.
8. Phân quyền chặt có làm chậm công việc không?
Có thể, nếu thiết kế không bám theo quy trình thực tế. Cách giảm ma sát là chỉ đặt bước duyệt ở các thao tác thật sự rủi ro, cho phép ủy quyền tạm thời khi người duyệt vắng mặt, và thông báo rõ lý do khi một thao tác bị chặn thay vì chỉ báo lỗi chung.
9. Một người giữ hai vai trò thì quyền được tính thế nào?
Quyền từ các vai trò được cộng lại, nhưng phải cộng theo từng cặp thao tác và phạm vi. Quyền "sửa đơn do mình tạo" ghép với quyền "xem đơn toàn công ty" không tạo ra quyền sửa đơn toàn công ty. Khi một quy tắc cho phép và một quy tắc khác từ chối cùng thao tác trên cùng phạm vi, hệ thống nên áp dụng từ chối.
10. Người tạo hồ sơ có được tự duyệt không?
Với các nghiệp vụ cần kiểm soát thì không nên, nhất là duyệt chiết khấu, điều chỉnh công nợ và duyệt yêu cầu cấp quyền. Doanh nghiệp cần quy định thao tác nào cấm tự duyệt và ai thay khi người duyệt vắng mặt. Mức độ áp dụng nên điều chỉnh theo quy mô, không bắt mọi thao tác đều qua hai người.
11. Phân quyền có bảo đảm dữ liệu không bị rò rỉ không?
Phân quyền là một lớp kiểm soát, không phải bảo đảm. Dữ liệu còn phụ thuộc vào cách quản lý tài khoản, thiết bị, hạ tầng, quy định nội bộ và ý thức người dùng. Doanh nghiệp nên xem phân quyền là một phần trong tổng thể các biện pháp chứ không thay thế các biện pháp còn lại.
Tư vấn thiết kế phân quyền theo mô hình tổ chức thực tế
Phân quyền phần mềm doanh nghiệp cần tách ba lớp gồm quyền chức năng, phạm vi dữ liệu và điều kiện theo trạng thái; kiểm tra quyền ở tầng máy chủ trên từng yêu cầu; có quy trình cấp, đổi và thu hồi rõ ràng; và ghi nhật ký cho các thao tác nhạy cảm. Khi các điều kiện này được đáp ứng, doanh nghiệp kiểm soát được ai xem gì và truy lại được ai đã thay đổi dữ liệu.
Vinasoftware cung cấp dịch vụ phần mềm theo yêu cầu, Web App quản trị và app mobile cho thao tác ngoài văn phòng. Doanh nghiệp có thể gửi sơ đồ tổ chức, danh sách vai trò và các dữ liệu cần giới hạn để trao đổi về phạm vi phù hợp.
Bạn đang cân nhắc làm phần mềm có phân quyền theo vai trò và chi nhánh cho doanh nghiệp mình? Vina Software khảo sát mô hình tổ chức hiện có, tư vấn cách xây ma trận quyền và báo giá theo đúng phạm vi tích hợp.
Xem thêm giải pháp phần mềm website hoặc liên hệ tư vấn.